
Φόρτωση Text-to-Speech…
Στις 4 π.μ. της περασμένης Δευτέρας, οι υπάλληλοι του κρεοπωλείου «Μπούμπας» στην Κηφισιά έπιασαν δουλειά για τις πρώτες παραγγελίες χονδρικής. «Τα ψυγεία είχαν σεταριστεί στους 150 βαθμούς Κελσίου», λέει στην «Κ» ο υπεύθυνος του καταστήματος Γιώργος Ρούσος. «Επικοινωνήσαμε με τον τεχνικό με τον οποίο συνεργαζόμαστε, όμως ούτε εκείνος είχε πρόσβαση σε καμία ρύθμιση, ούτε στο σύστημα απόψυξης ούτε στους ανεμιστήρες. Είχε σβηστεί η βάση δεδομένων, ακόμη και το πληκτρολόγιο ήταν κλειδωμένο». Ο τεχνικός ανέκτησε τον έλεγχο έπειτα από δύο ώρες. Τα περισσότερα ψυγεία που προσβλήθηκαν στο κατάστημα της Κηφισιάς ήταν άδεια εκείνη την ώρα και επιπλέον οι υπάλληλοι του κρεοπωλείου αντιλήφθηκαν πολύ νωρίς το πρόβλημα, επομένως δεν προκλήθηκε ζημία. «Το δημοσιοποιήσαμε για να βοηθήσουμε άλλους συναδέλφους», είπε ο κ. Ρούσος.
Ποιοι χτυπήθηκαν
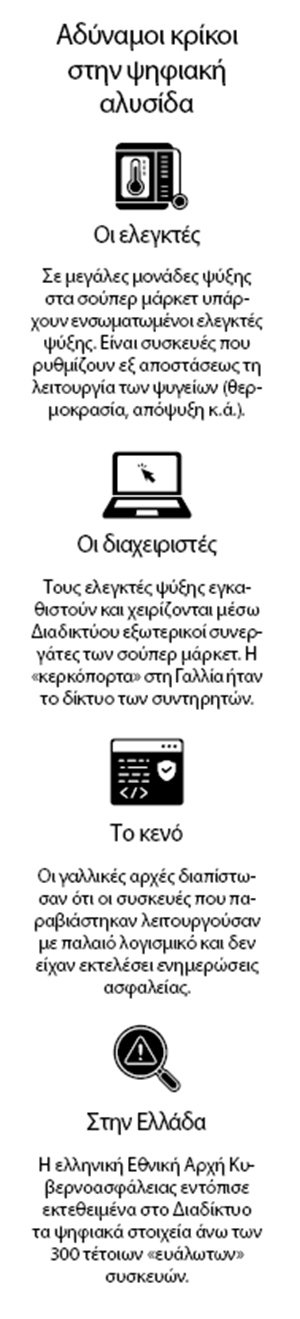
Η υπόθεση στην Κηφισιά φαίνεται να διαφέρει τεχνικά από τη μαζική κυβερνοεπίθεση που κατεγράφη στις αρχές της εβδομάδας σε σούπερ μάρκετ δέκα χωρών της Ευρώπης. Στο κρεοπωλείο πιθανόν ήταν ευάλωτη η εφαρμογή μέσω της οποίας γίνεται η διαχείριση των ψυγείων, ανέφεραν αρμόδιες πηγές. Αντιθέτως, η «τρύπα» στην ασφάλεια των μονάδων των μεγάλων σούπερ μάρκετ εντοπίζεται στους ελεγκτές ψύξης (refrigeration controllers), συσκευές που ρυθμίζουν εξ αποστάσεως μέσω Διαδικτύου τη λειτουργία των μηχανημάτων. Η Εθνική Αρχή Κυβερνοασφάλειας είχε επισημάνει ήδη από τις 14 Οκτωβρίου ότι είχαν εντοπιστεί εκτεθειμένα στο Διαδίκτυο περισσότερα από 300 τέτοια συστήματα που λειτουργούν στην Ελλάδα, καλώντας τις αλυσίδες σούπερ μάρκετ να λάβουν τα κατάλληλα μέτρα. Τα προηγούμενα 24ωρα έγιναν γνωστά προβλήματα σε μικρότερες επιχειρήσεις –σε κατάστημα ντελικατέσεν στη Νέα Ερυθραία, σε επιχείρηση στην Καλαμάτα, σε δύο επιχειρήσεις στην Κρήτη, μία αρτοποιία και μία επεξεργασίας κρέατος– τα οποία δεν έχουν επιβεβαιωθεί. Αρμόδια πηγή σε ευαίσθητη υπηρεσία επιβεβαίωσε ότι το θέμα παρακολουθείται με ιδιαίτερη προσοχή.
Η ιστορία ξεκίνησε τη νύχτα της 11ης προς 12η Οκτωβρίου στη Γαλλία. Aγνωστοι απέκτησαν τον έλεγχο συστημάτων ψύξης σε περίπου 700 σούπερ μάρκετ, ανεβάζοντας τη θερμοκρασία στους 50 βαθμούς Κελσίου, με αποτέλεσμα να καταστραφούν τρόφιμα, ακόμη και να προκληθεί φωτιά σε μηχανήματα. Ανάμεσα στα καταστήματα που επλήγησαν ήταν σούπερ μάρκετ των αλυσίδων Intermarché και Coopérative U. «Διεξάγουμε έρευνες και μεριμνούμε για τον συντονισμό της εφαρμογής προληπτικών μέτρων και μέτρων αποκατάστασης, σε συνεργασία με κάθε κλάδο που ενδέχεται να έχει επηρεαστεί», είπε στην «Κ» εκπρόσωπος της γαλλικής Εθνικής Υπηρεσίας Κυβερνοασφάλειας (ANSSI).
Η επίθεση επαναλήφθηκε τη νύχτα της 1ης προς 2α Νοεμβρίου, αυτήν τη φορά μαζικά, σε σούπερ μάρκετ δέκα ευρωπαϊκών κρατών. Η Carrefour ανέφερε ότι επηρεάστηκαν 15 καταστήματά της στο Βέλγιο, ενώ προβλήματα κατεγράφησαν επίσης σε καταστήματα της Colruyt, στο κατάστημα της IKEA στη Μονς, στις σουηδικές αλυσίδες ICA και Coop, στην εσθονική Selver και σε 13 σούπερ μάρκετ SuperValu στην Ιρλανδία, όπως και σε καταστήματα στην Ολλανδία και στην Πορτογαλία. Η εταιρεία Ahold Delhaize, μητρική της AB Βασιλόπουλος, ανέφερε προβλήματα σε καταστήματά της στο Βέλγιο και στο Λουξεμβούργο.
Παραβίασαν ανοιχτές θύρες
«Δεν ήταν κάποιο άγνωστο κενό ασφαλείας. Hταν μια αμέλεια που όλοι γνώριζαν», είπε στην «Κ» ο δρ Eρικ Τάρτας, CEO της εταιρείας κυβερνοασφάλειας CyberPax. «Οι ελεγκτές ψύξης, μικροί υπολογιστές που ρυθμίζουν θερμοκρασία και απόψυξη, έμεναν συνδεδεμένοι στο Διαδίκτυο για να τους διαχειρίζονται οι συντηρητές από μακριά. Πολλές συσκευές ήταν παλαιά μοντέλα χωρίς υποστήριξη, με ευπάθειες δημοσιευμένες από το 2025. Οι επιτιθέμενοι δεν έσπασαν πόρτες. Βρήκαν πόρτες με κλειδαριές που όλοι ήξεραν ότι δεν ασφαλίζουν και μπήκαν τη νύχτα, όταν δεν κοιτούσε κανείς. Κανείς δεν ζήτησε λύτρα ούτε ανέλαβε την ευθύνη. Αυτό είναι, ίσως, το πιο ανησυχητικό στοιχείο».
Τους ελεγκτές ψύξης (refrigeration controllers) εγκαθιστούν και χειρίζονται ιδιώτες συντηρητές, εξωτερικοί συνεργάτες των σούπερ μάρκετ. Αυτό συμβαίνει αφενός λόγω του μεγάλου αριθμού των βιομηχανικών μονάδων ψύξης –«δεν μπορεί ένας υπάλληλος να βρίσκεται πάνω από μια κονσόλα με λαμπάκια όλο το 24ωρο», ανέφερε στην «Κ» αρμόδια πηγή– και αφετέρου για να ελέγχεται το κόστος της ενέργειας που καταναλώνεται. Ο δούρειος ίππος στη Γαλλία εκτιμάται πως ήταν το ψηφιακό δίκτυο των συντηρητών που χειρίζονται τις συσκευές στα ψυγεία, οι οποίες λειτουργούσαν με παλιό λογισμικό και δεν είχαν λάβει ενημερώσεις ασφαλείας.
«Δεν ήταν κάποιο άγνωστο κενό ασφαλείας. Hταν μια αμέλεια που όλοι γνώριζαν», λέει ο δρ Eρικ Τάρτας, CEO εταιρείας κυβερνοασφάλειας. «Κανείς δεν ζήτησε λύτρα ούτε ανέλαβε την ευθύνη. Αυτό είναι, ίσως, το πιο ανησυχητικό στοιχείο», τονίζει.
Οι γαλλικές αρχές διαπίστωσαν ότι παραβιάστηκαν ελεγκτές ψύξης των σειρών Danfoss AK-SM και AK-SC, Copeland xweb και Dixell xweb. Σε πολλές περιπτώσεις, οι συσκευές ήταν προσβάσιμες μέσω Διαδικτύου με προεπιλεγμένα στοιχεία σύνδεσης. Πηγή κοντά στην υπόθεση σημείωσε ότι στις 12 Οκτωβρίου, με ένα σκανάρισμα στο Διαδίκτυο, εντοπίστηκαν τα στοιχεία 2.700 συσκευών της Danfoss στις οποίες έπρεπε να κάνουν αναβάθμιση οι συντηρητές. «Δεν υπήρχαν οι κωδικοί, αλλά επισημαίνονταν οι συσκευές. Πιο απλά, το κλειδί δεν ήταν πάνω στην πόρτα, όμως ένας κακόβουλος χρήστης μπορούσε να γνωρίζει ποιες πόρτες ήταν ευάλωτες».
Την Τρίτη, η Εθνική Αρχή Κυβερνοασφάλειας απέστειλε επιστολή στην Eνωση Σούπερ Μάρκετ Ελλάδoς, υπενθυμίζοντας ότι υπάρχουν στη χώρα μας εκτεθειμένοι τουλάχιστον 300 ελεγκτές ψύξης σε βιομηχανικά ψυγεία και συστήνοντας την άμεση εφαρμογή μέτρων προστασίας. Οι μεγάλες αλυσίδες σούπερ μάρκετ δήλωσαν ότι δεν έχει καταγραφεί κάποια επίθεση.
Σε εσωτερική αναφορά εταιρείας κυβερνοασφάλειας προς ελληνική αλυσίδα σούπερ μάρκετ, που είδε η «Κ», ο μηχανισμός της κυβερνοεπίθεσης περιγράφεται ως εξής: «Καμία κρυπτογράφηση, καμία κλοπή δεδομένων, κανένα αίτημα για λύτρα. Οι επιτιθέμενοι χρησιμοποίησαν μια κανονική λειτουργία –την απόψυξη, για περίπου δύο ώρες την ημέρα– αντίθετα προς τον σκοπό για τον οποίο προορίζεται: οι κύκλοι παρατάθηκαν από 1 σε 8 ώρες και οι τιμές-στόχοι (setpoints) αυξήθηκαν στους 50 βαθμούς Κελσίου, γεγονός που είχε επίσης ως αποτέλεσμα την καθυστέρηση των ειδοποιήσεων θερμοκρασίας». Σύμφωνα με τη σχετική κοινοτική οδηγία, τα σούπερ μάρκετ, εφόσον δεν κάνουν μεταποίηση τροφίμων, δεν εμπίπτουν στην κατηγορία των λεγόμενων κρίσιμων οντοτήτων που υποχρεούνται να λαμβάνουν μέτρα κυβερνοασφάλειας.
Ο γενικός γραμματέας Προστασίας Κρίσιμων Οντοτήτων, Σπυρίδων Παπαγεωργίου, δήλωσε στην «Κ» ότι δεν έχουν αναφερθεί προβλήματα σε ευαίσθητες υποδομές, ωστόσο επισήμανε ότι ο κυβερνοπόλεμος δεν διεξάγεται πλέον μόνο πίσω από οθόνες. «Μεταφέρεται στον φυσικό κόσμο, απειλώντας την ενέργεια, το νερό, τις μεταφορές, την υγεία και την ανθρώπινη ασφάλεια. Οταν συνδυάζεται με δολιοφθορές και παραπληροφόρηση, μετατρέπεται σε ισχυρό εργαλείο υβριδικών επιχειρήσεων. Το διακύβευμα δεν είναι πλέον μόνο η προστασία των συστημάτων, αλλά η διατήρηση της λειτουργίας της κοινωνίας», σημείωσε ο κ. Παπαγεωργίου.
«Στα ευρωπαϊκά σούπερ μάρκετ, οι επιτιθέμενοι εκμεταλλεύθηκαν αφενός την υπαρκτή ευπάθεια στο λογισμικό των ελεγκτών ψύξης, οι οποίοι δεν υποστηρίζονταν πλέον από τον κατασκευαστή, και αφετέρου την ελλιπή εφαρμογή μέτρων ασφαλείας, όπως η αλλαγή των προεπιλεγμένων κωδικών και η πολυπαραγοντική αυθεντικοποίηση», ανέφερε στην «Κ» ο Δημήτρης Ζαμπακόλας, υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας (ΕΑΚ). Ο ίδιος επισήμανε ότι οι οργανισμοί, δεδομένης της αλματώδους αύξησης της χρήσης τεχνητής νοημοσύνης από τους επιτιθεμένους, πρέπει να είναι προετοιμασμένοι να αντέξουν ένα παρόμοιο περιστατικό, ώστε να συνεχίσουν απρόσκοπτα τη λειτουργία τους. Η ΕΑΚ συστήνει στις επιχειρήσεις που χρησιμοποιούν παλαιούς ή μη ενημερωμένους ελεγκτές ψύξης να τους αποσυνδέσουν από το δημόσιο Διαδίκτυο και, όπου αυτό δεν είναι εφικτό, να επιτρέπουν την απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς σύνδεσης (VPN). Η ΕΑΚ συστήνει επίσης την εγκατάσταση των ενημερώσεων ασφαλείας και τον άμεσο προγραμματισμό αντικατάστασης του παλαιού εξοπλισμού.
Οι δράστες και τα κίνητρα
Ποιος, όμως, μπορεί να βρίσκεται πίσω από την κυβερνοεπίθεση στα ψυγεία των σούπερ μάρκετ; «Ο επιτιθέμενος παραμένει άγνωστος», είπε στην «Κ» εκπρόσωπος του Βελγικού Κέντρου Κυβερνοασφάλειας (CCB). «Ελλείψει ανάληψης ευθύνης, απαίτησης λύτρων ή δημόσιων τεχνικών αποδεικτικών στοιχείων, τα κίνητρα της επίθεσης παραμένουν υποθετικά», σημείωσε η ίδια εκπρόσωπος. Ο βασικός στόχος της επίθεσης φαίνεται να είναι ο κλονισμός της εμπιστοσύνης των πολιτών απέναντι στις μεγάλες εταιρείες και στις κρατικές υπηρεσίες. Σε αυτήν τη φάση τουλάχιστον, η παραπάνω προσέγγιση παραπέμπει σε ρωσικής έμπνευσης ενέργεια, επισήμαναν στην «Κ» διαφορετικές πηγές.
Οι οργανισμοί, δεδομένης της αλματώδους αύξησης της χρήσης ΑΙ από τους επιτιθεμένους, πρέπει να είναι προετοιμασμένοι να αντέξουν παρόμοια περιστατικά, επισημαίνει ο Δημήτρης Ζαμπακόλας, υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας.
Τι πρέπει να γίνει την επόμενη ημέρα; «Τα τεχνικά μέτρα είναι γνωστά: αποσύνδεση από το Διαδίκτυο, ασφαλής απομακρυσμένη πρόσβαση, ενημερώσεις, αντικατάσταση του παλαιού εξοπλισμού. Oμως δεν αρκούν. Κάθε επιχείρηση πρέπει να ξέρει ποιος συνεργάτης κρατά τα κλειδιά των συστημάτων της, να έχει ανεξάρτητο συναγερμό θερμοκρασίας και ανθρώπους εκπαιδευμένους να διακρίνουν το ύποπτο από το συνηθισμένο. Και να ξεκαθαρίσει στα συμβόλαιά της ποιος ευθύνεται και ποιος πληρώνει», σημείωσε ο δρ Eρικ Τάρτας της CyberPax, καταλήγοντας: «Η κυβερνοασφάλεια δεν είναι μόνο θέμα τεχνολογίας. Είναι θέμα ανθρώπων που ξέρουν να αναγνωρίζουν, να κλιμακώνουν και να αποφασίζουν. Στις 2 Νοεμβρίου, σύμφωνα με τον γαλλικό Τύπο, τα αποθέματα πλάσματος μιας τράπεζας αίματος που δέχθηκε κυβερνοεπίθεση τα έσωσε ένας τεχνικός βάρδιας».

